
Klienci BZ WBK i mBanku atakowani przez hakerów
 Obserwuj w Google
Dwa różne polskie banki, dwie różne metody ataku - klienci Banku Zachodniego WBK oraz mBanku powinni zachować szczególną ostrożność czytając rozsyłane rzekomo przez instytucje wiadomości oraz korzystając z aplikacji mobilnej.
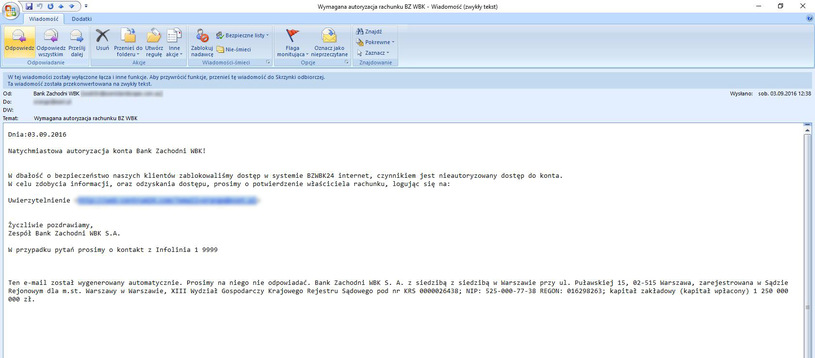
Atak phishingowy na osoby będące klientami BZ WBK zaczął się w sobotę, 3 września 2016 roku. W rozsyłanej przez przestępców wiadomości e-mail znalazła się informacja o zablokowaniu konta w związku z nieautoryzowanym dostępem.
Treść wiadomości odsyła klientów banku do specjalnie spreparowanej strony, na której mają się zalogować aby odzyskać dostęp do zgromadzonych środków. W rzeczywistości jednak przestępcy gromadzą w ten sposób dane klientów, które zamierzają wykorzystać do wykradzenia im pieniędzy.
Po przechwyceniu numeru identyfikacyjnego klienta oraz hasła użytkownik otrzymuje wiadomość o wszczęciu procedury weryfikacyjnej – w tym czasie przestępcy logują się na prawdziwe konto klienta i starają się przelać środki na podstawione rachunki.
To przestępstwo popłaca – w kwietniu 2016 roku polska policja zatrzymała szefów gangu, który korzystając z przechwyconych loginów i haseł ukradła w Europie ponad 94 mln złotych.
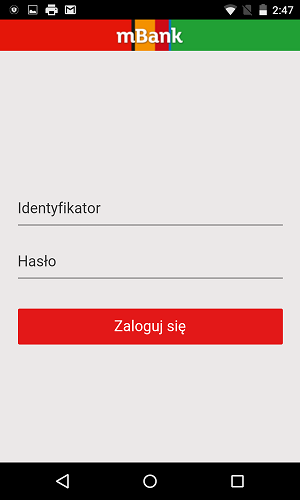
Ostrzeżenie dla swoich klientów wydał również mBank, który wykrył oprogramowanie zakłócające pracę aplikacji mobilnej na Androida. Przestępcy przygotowali specjalną „nakładkę”, która – do złudzenia przypominając prawdziwy wygląd programu – wyświetla się zamiast niego. W rezultacie dane logowania wpisywane w apce zamiast do banku trafiają do przestępców.
Oprogramowanie może także posłużyć do przeprowadzenia kradzieży – potrafi przejąć przychodzącego SMS-a z hasłem hasłem jednorazowym oraz wyświetlać komunikaty użytkownikowi. Złośliwy program przekazuje ponadto swoim twórcom model telefonu, numer IMEI oraz nazwę operatora komórkowego.
W oficjalnym komunikacie mBank nie podał, w jaki sposób rozprzestrzenia się wirus – jednym z wcześniejszych sposobów przestępców na skłonienie użytkowników do zainstalowania groźnego było wysłanie wiadomości o dostępności aktualizacji systemu Android.
Wyobraźnia przestępców zdaje się nie mieć granic – pomysłem na zaniepokojenie internautów i skłonienie ich do otworzenia pliku z wirusem była już między innymi wiadomość o stwierdzeniu ukrycia dochodów i wszczęciu kontroli podatkowej. Przed daniem wiary tej informacji przestrzegało Ministerstwo Finansów.
Dostajecie takie niebezpieczne wiadomości?
