
Uniwersytet Warszawski zhakowany przez szpiegów? Przechwycono dane użytkowników superkomputera Okeanos

 Obserwuj w Google
Uniwersytet Warszawski rozesłał do naukowców używających do swojej pracy superkomputera Okeanos otrzymali ostrzeżenia o „naruszeniu ochrony danych osobowych”. Ktoś we wrześniu 2019 roku przejął kontrolę nad serwerem i przejął loginy i hasła.
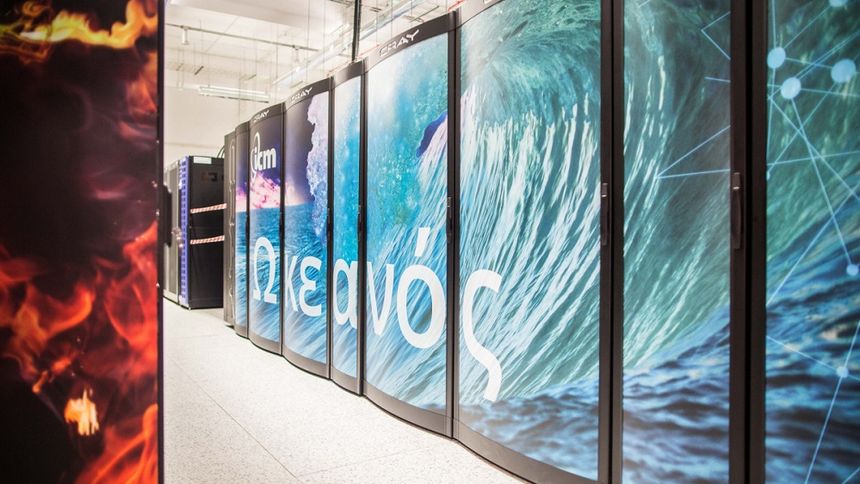
Okeanos to centrum obliczeniowa użytkowane przez Interdyscyplinarne Centrum Modelowania Matematycznego i Komputerowego Uniwersytetu Warszawskiego. Superkomputer udostępniany jest polskim naukowcom, którzy w ramach swoich badań potrzebują wykonać skomplikowane i czasochłonne obliczenia numeryczne.
Badacze mają do dyspozycji ponad 1084 węzłów obliczeniowych, każdy składający się z dwóch 12-rdzeniowych procesorów Intel Xeon ze 128 GB RAM. Moc obliczeniowa Okeanosa jest 10 000 razy większa, niż możliwości nowoczesnego komputera PC i wynosi 1 PTflops.
Prof. Marek Niezgódka, dyrektor ICM UW, podczas inauguracji działania Okeanosa przekonywał, że z jego możliwości korzystać będą mogły także polskie przedsiębiorstwa.
Jesteśmy świadkami nowej rewolucji przemysłowej, w której kluczową rolę w biznesie i gospodarce zaczynają odgrywać różnego rodzaju dane. Przewagi biznesowe budowane są dzięki umiejętności przetwarzania tych informacji i wykonania skomplikowanych obliczeń lub symulacji. Dlatego to miejsce ma być punktem, w którym nauka spotyka się z biznesem.
Przejęcie loginów i haseł użytkowników oznacza, że atakujący miał wgląd w och prace, zlecane obliczenia oraz uzyskiwane w ten sposób wyniki.
Uniwersytet warszawski ofiarą hakerów. Użytkownicy superkomputera Okeanos byli szpiegowani
Uniwersytet Warszawski poinformował osoby, które wykorzystywały Okeanosa do swoich badań, że ich dane logowania zostały przejęte przez nieznanego sprawcę we wrześniu 2019 roku. Intruza udało się wykryć i zabezpieczyć przed nim system w lutym 2020 roku.
W komunikacie wysłanym do naukowców, do którego dotarł serwis Zaufana Trzecia Strona, uczelnia napisała:
Cytat Prawdopodobnie w dniu 6.09.2019 nieznany sprawca dokonał przełamania zabezpieczeń informatycznych i uzyskał nieuprawniony dostęp do serwera należącego do ICM UW, znajdującego się pod adresem „hpc.icm.edu.pl” (dalej: serwer). Sprawca dokonał podmiany klienta i serwera SSH na zaatakowanym serwerze w celu gromadzenia danych użytkowników logujących się na serwerze w okresie od 6.09.2019 do 11.02.2020 r. Dane te były gromadzone na zaatakowanym serwerze w lokalnym zaszyfrowanym pliku, który następnie mógł zostać pobrany przez sprawcę. Zakres Państwa danych osobowych, który mógł zostać wykradziony przez sprawcę obejmuje: imię, nazwisko, login systemowy oraz hasło dostępowe do serwera.
Nieoficjalnie można usłyszeć podejrzenie, że na serwerze celowo nie korzystano z nowszych i bezpieczniejszych zabezpieczeń, żeby umożliwić dzielenie się wśród naukowców danymi dostępowymi. W ten sposób profesorowie mogli zlecać wykonanie swoich obliczeń doktorantom.
Uczelnia nie mówi tego wprost, ale przejęcie loginów i haseł dawało atakującym dostęp do wyników obliczeń. Jeśli część z nich była, jak zapowiadano, przeprowadzana dla biznesu, może to oznaczać szpiegostwo przemysłowe.
Zobacz także: Skradziono dane osobowe kandydatów na studia na SGGW. Nawet kilkaset tysięcy poszkodowanych
