
Jeśli masz router D-Link to jesteś narażony na atak hakerski. Jak się przed nim zabezpieczyć?
 Obserwuj w Google
Jak donosi Bitdefender, routery D-Link były przez jakiś czas narażone na ataki hakerskie DNS. Wiemy, jak się przed nimi ustrzec.
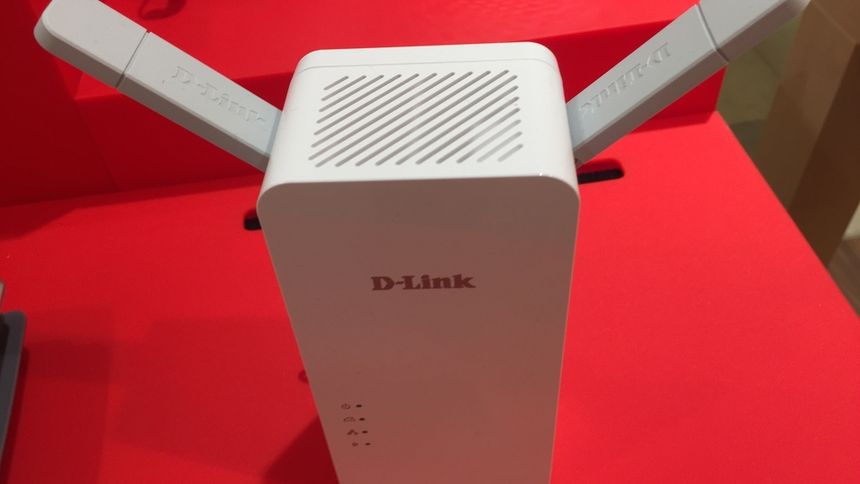
Użytkownicy routerów marki D-Link byli narażeni na ataki hakerskie DNS. Hakerzy są w ostatnim czasie coraz aktywniejszy i szukają coraz to nowych sposobów, żeby przejąć kontrolę nad urządzeniami użytkowników. Część ataków przeprowadzana jest również zdalnie, a nie uchroni nas przed nimi nawet (wydawałoby się) sprawdzone oprogramowanie.

Czym jest atak DNS?
Atak DNS ma na celu manipulowanie ustawieniami routera, aby kierować użytkowników na fałszywe strony internetowe. DNS to, najprościej mówiąc, tłumaczenie adresu strony na adres IP, który router uważa za bezpieczny. Jeśli ktoś ma zatem dostęp do DNS routera, uruchamiać może szkodliwe strony.
Innymi słowy, jeśli ustawienia DNS zostaną zmodyfikowane przez atakujących, użytkownik może odwiedzać fałszywe wersje stron, nawet jeśli adres który wpisał, wydaje się poprawny. Może to prowadzić do wyłudzeń, np. w chwili, kiedy atakujący zdecydują się przekierować ofiary na fałszywą stronę banku.
Pierwsze doniesienia o atakach na routery D-Link dotarły do mediów pod koniec 2018 roku. Wtedy, zagrożenie obejmowało urządzenia:
- D-Link DSL-2640B
- D-Link DSL-2740R
- D-Link DSL-2780B
- D-Link DSL-526B
W drugiej połowie marca 2019 roku lista ta została rozszerzona o modele:
- ARG-W4
- SSLink 260E
- Secutech
- TOTOLINK
Jak ustrzec się przed atakiem?
Według informacji od Bitdefender, D-Link uporał się już z lukami bezpieczeństwa w nowej wersji oprogramowania do swoich routerów. Zainstalowanie najnowszego oprogramowania pozwoli nam zatem uchronić się przed atakiem.
